

Die SAP-Security-Konferenz in Hamburg!
Trust. Control. Resilience.
Vertrauen schaffen. Kontrolle behalten. Handlungsfähig bleiben.
Auf einen Blick
Die ICon 2027 bringt die entscheidenden Fragen
der SAP Security an einen Tisch.
Zwei Tage zu SAP-Berechtigungen und Access Governance, SoD und GRC, Audit und Compliance sowie Cyberresilienz im SAP-Umfeld – praxisnah, konkret und auf geschäftskritische SAP-Systeme fokussiert.
Trust
Identitäten, SAP-Berechtigungen und Access Governance für Menschen, technische User und KI-Agenten.
Control
SoD, GRC, Audit, Compliance und belastbare Nachweise für wirksame Kontrollen in SAP.
Resilience
Cyberresilienz, Wiederanlauf kritischer Prozesse und sichere Cloud-, API- und SAP-Architekturen.
Warum 2027
Die Frage hat sich verschoben.
Wer darf zugreifen?
Wem vertrauen wir?
Was kontrollieren wir?
Wie bleiben wir handlungsfähig?
KI-Agenten handeln autonom. Systeme sprechen über Clouds und APIs miteinander. Daten verlassen die Unternehmensgrenze, bevor jemand sie freigibt. Gleichzeitig steigen die regulatorischen Anforderungen – und die Abhängigkeit von geschäftskritischen SAP-Prozessen.
Zwei Tage lang widmen wir uns genau dieser Verschiebung: Mit Expertise aus der Praxis statt bloßem Folienwissen, realen Kunden-Use-Cases und sofort anwendbaren Handlungsempfehlungen.
Programm & Themen der ICON 2027
Drei Worte. Zehn Themen. Zwei Tage.
Trust
Wem vertrauen wir?Identität wird dynamisch. Menschen, Maschinen und KI-Agenten benötigen ein gemeinsames Verständnis von Berechtigung, Verantwortung und Kontrolle.
KI-Agenten & Non-Human Identities
Berechtigungen, Verantwortung und Kontrolle für autonome bzw. technische Identitäten.
SAP-Berechtigungen & Access Governance
Rollen, privilegierte Zugriffe und Berechtigungsmodelle, die auch langfristig tragen.
S/4HANA-Transformation & Security Governance
Berechtigungsbereinigung, SoD und sichere Migration – die Chance, das Fundament neu zu bauen.
Control
Was kontrollieren wir?Kontrolle ist belastbar, wenn sie nachweisbar ist. Gute Security verbindet Risikomodelle, Automatisierung und regulatorische Anforderungen.
SoD, GRC & Regelwerksqualität
Belastbare Regelwerke, weniger False Positives und eine Risikobewertung, der man glaubt.
Audit & automatisierte Kontrollen
Effizientere Prüfungen, kontinuierliche Überwachung und automatisierte Nachweise.
NIS2, DORA & regulatorische Anforderungen
Umsetzung von Compliance-Anforderungen in SAP – und wie man sie nachvollziehbar belegt.
Automation
Regulatorik
Resilience
Wie bleiben wir handlungsfähig?Resilienz entscheidet sich nicht im Konzeptpapier, sondern am schlechten Tag: wenn Angriffe, Ausfälle und komplexe Abhängigkeiten real werden.
Cyberresilienz & Ransomware
Vorbereitung auf Angriffe, Incident Response und Wiederanlauf kritischer SAP-Prozesse.
SAP BTP, Clean Core & Integrationssicherheit
Absicherung neuer Cloud-, API- und Schnittstellenarchitekturen.
Fiori, OData & Custom Apps
Neue Angriffsflächen und Sicherheitsanforderungen moderner SAP-Anwendungen.
Zukunft der SAP Security.
Zum Abschluss führen wir die drei Stränge zusammen: das Zusammenspiel von KI, Cloud, Governance, Trust und Resilience — und was das für die nächsten drei Jahre eurer Security-Strategie bedeutet.
Zielgruppe der IBS Security Convention
Vier Rollen, ein Tisch.
Die ICon richtet sich an SAP-Berechtigungs- und Basis-Teams, Interne Revision und IT-Revision, CISOs und IT-Security-Verantwortliche sowie GRC-, Compliance- und Datenschutzverantwortliche in SAP-Anwenderunternehmen.
SAP-Berechtigungen & Basis
Ihr baut Rollen, die morgen auch Agenten und technische User tragen müssen.
Interne Revision, IT-Revision & Audit
Ihr müsst prüfen, was automatisch passiert — und es belegen können.
CISO & IT-Security
SAP ist entweder euer größter blinder Fleck oder eure stärkste Kontrolle.
GRC, Compliance & Datenschutz
NIS2 und DORA fragen nach Nachweisen. Hier bekommt ihr die Vorlagen dafür.
Was du mitnimmst
Zwei Tage, die sich rechnen lassen.
CPE-Punkte
Nachweis über 14 CPE-Punkte für beide Veranstaltungstage, Bescheinigung inklusive.
Fachwissen
Referent:innen aus Anwenderunternehmen, Prüfung und Praxis — kein Produktkatalog.
Netzwerk
Direkter Austausch mit Fachleuten und Entscheider:innen der SAP-Security-Community.
Event-Kit
Alle Präsentationen im Nachgang — zum Weiterarbeiten und zum Teilen im Team.
„Die ICon fühlt sich nicht einfach wie ein Event an – sondern wie Nachhausekommen. Familiär, herzlich und mit einer Atmosphäre, die einmalig ist."
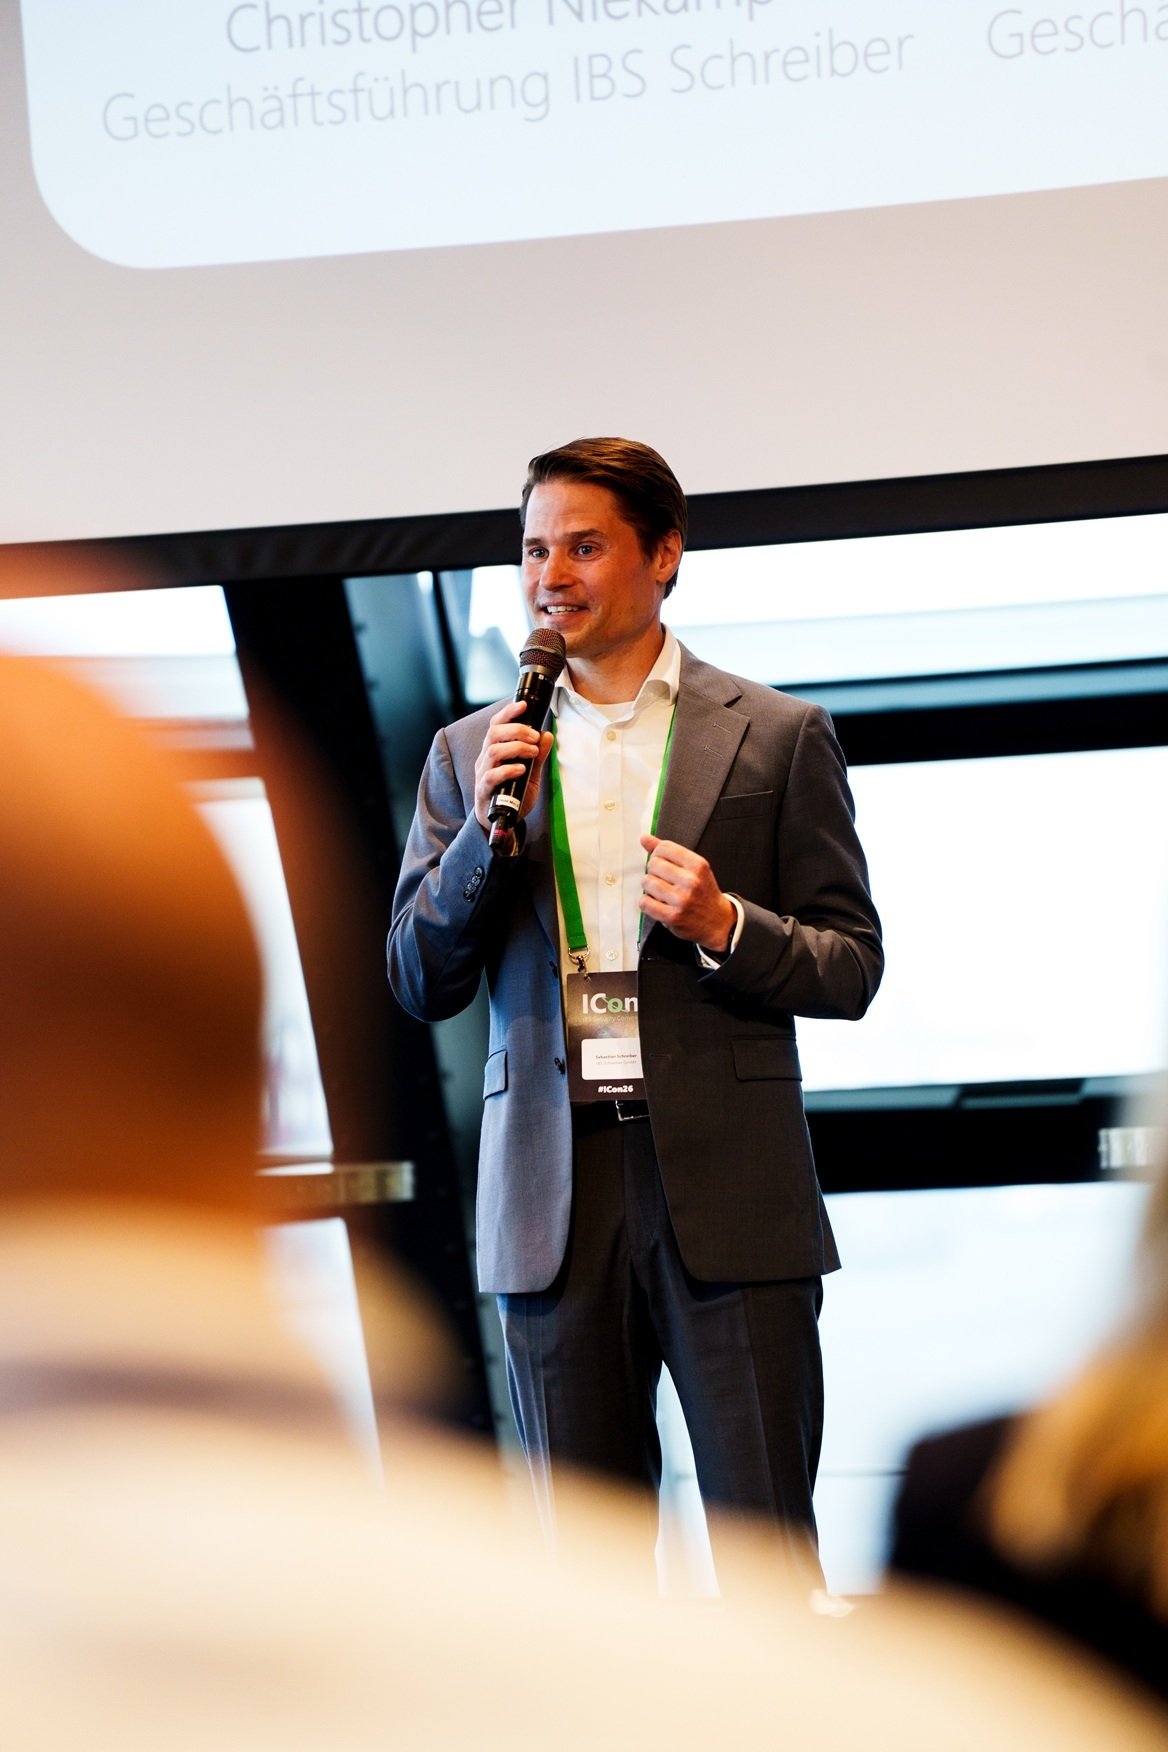
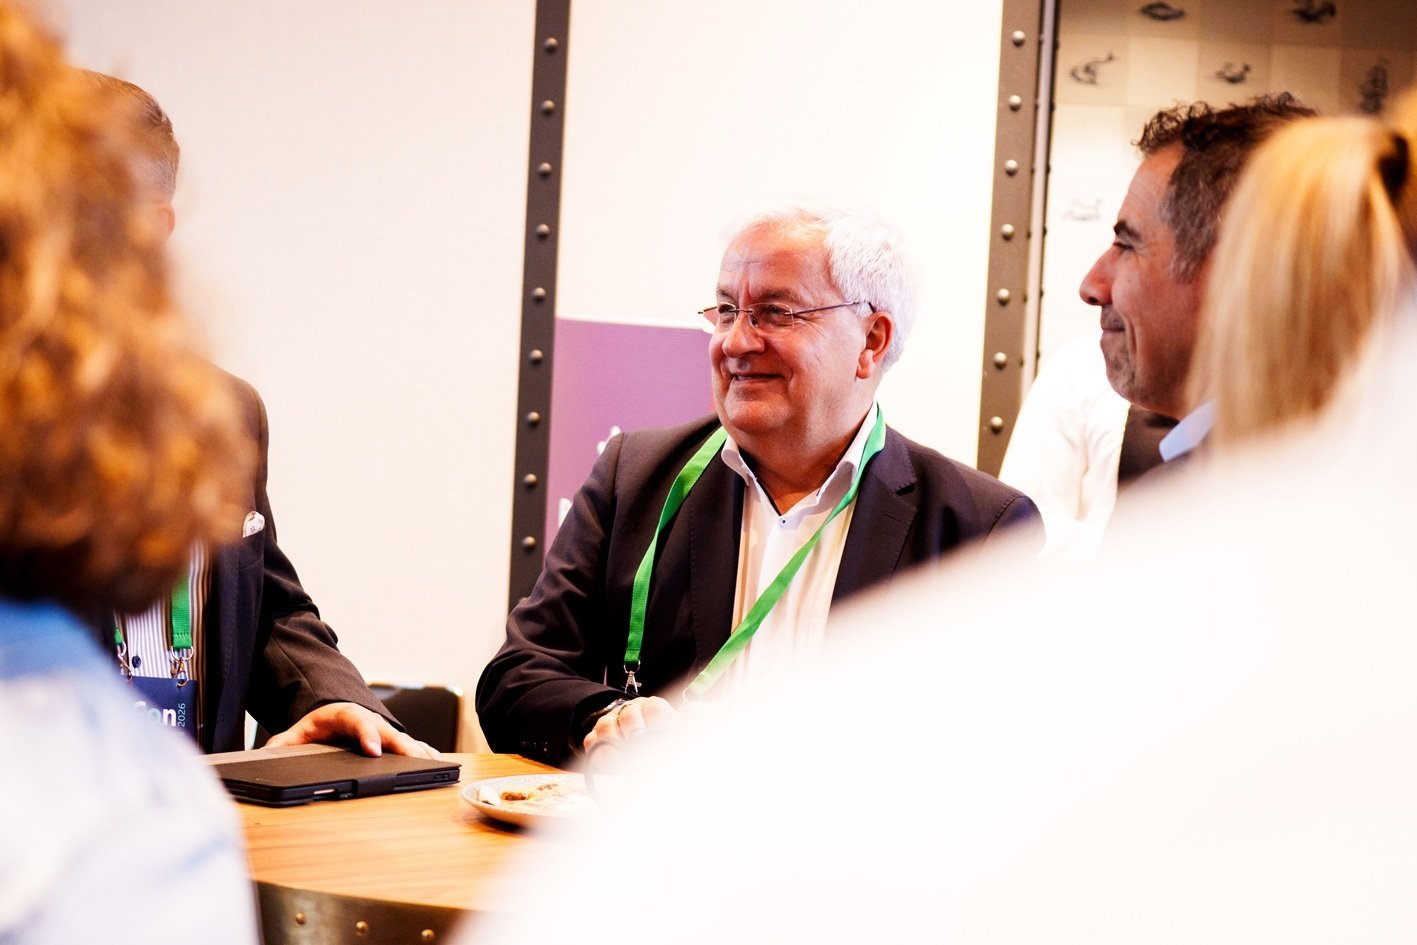
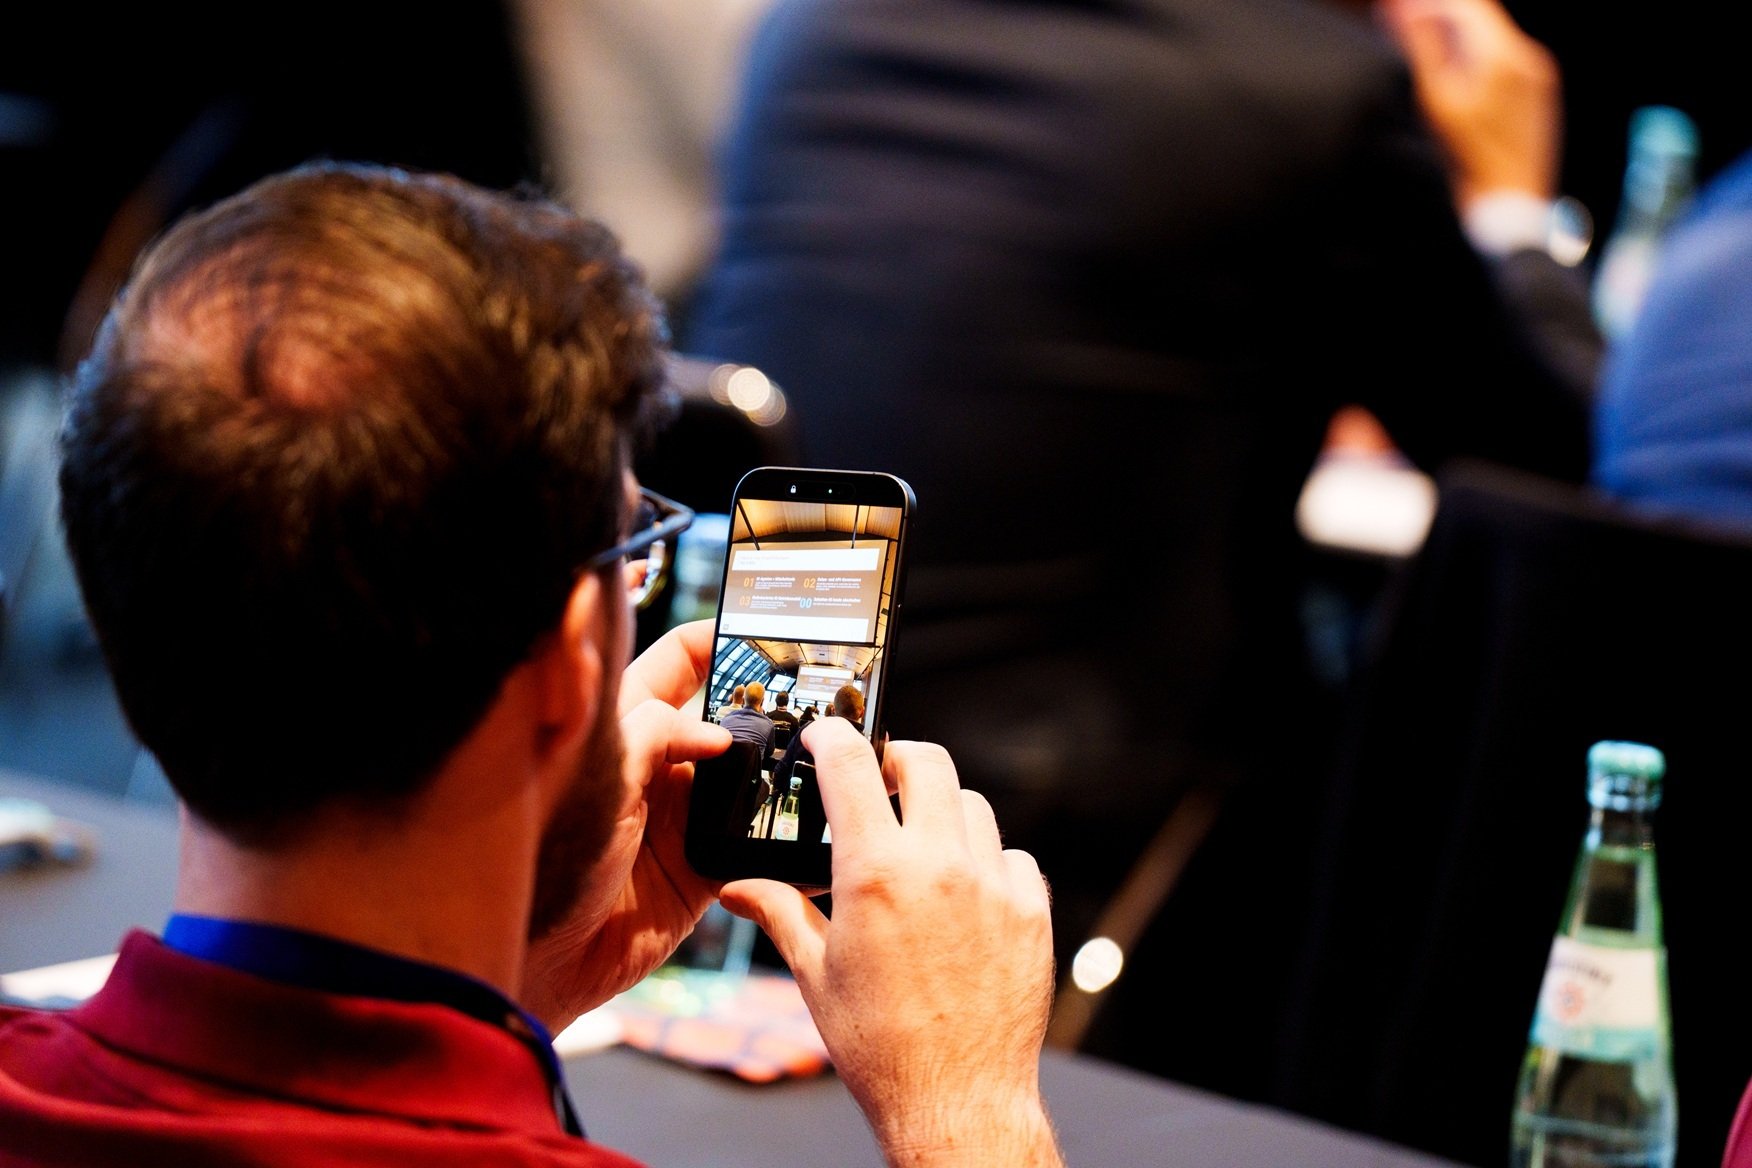
Impressionen ICon 2026 · Fotos: clickclack media
Early Access
Sei als erster dabei!
Die ICon 2026 war restlos ausgebucht. Wer auf der Early-Access-Liste steht, sichert sich den Vorsprung: früher entscheiden, früher buchen – und dabei weniger zahlen.
Vorverkauf zuerst
Du bekommst den Ticket-Link, bevor er öffentlich wird — inklusive der begrenzten Plätze.
Exklusiver Rabatt
Rabatt auf dein Ticket — nur über die Early-Access-Liste.
Programm vorab
Themen, Speaker und Ablauf erreichen dich, sobald sie stehen. Kein Newsletter-Dauerfeuer.
Trage dich jetzt in die Liste ein.
Veranstaltungsort
Tagung mit Elbblick.
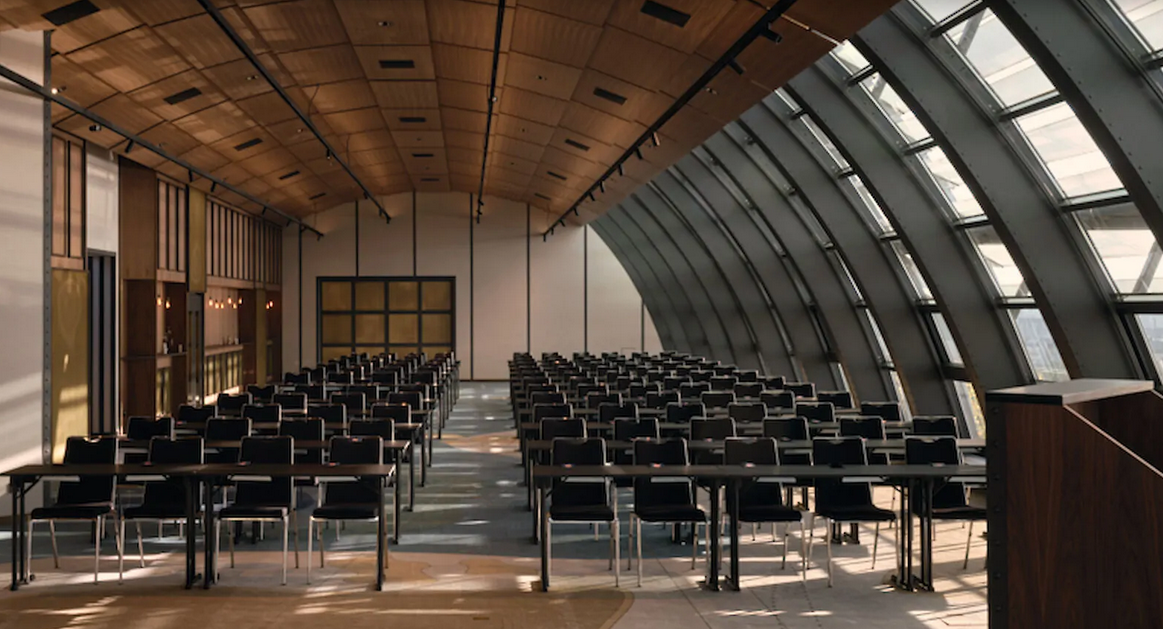
Die IBS Security Convention 2027 findet in der Elbkuppel des Hotel Hafen Hamburg statt. Die verglaste Kuppel direkt über den Landungsbrücken vereint modernes Design mit lichtdurchfluteter Atmosphäre – der perfekte Rahmen für inspirierenden Austausch.
Hotel Hafen Hamburg — ElbkuppelSeewartenstraße 9
20459 Hamburg
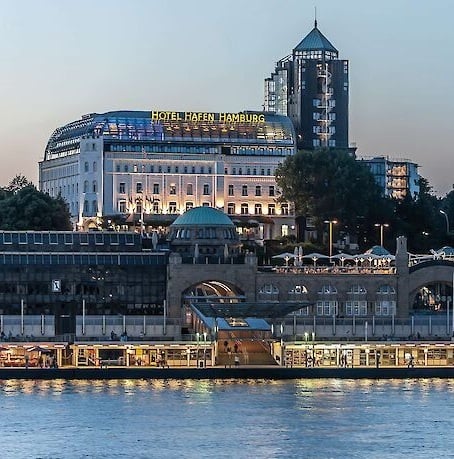
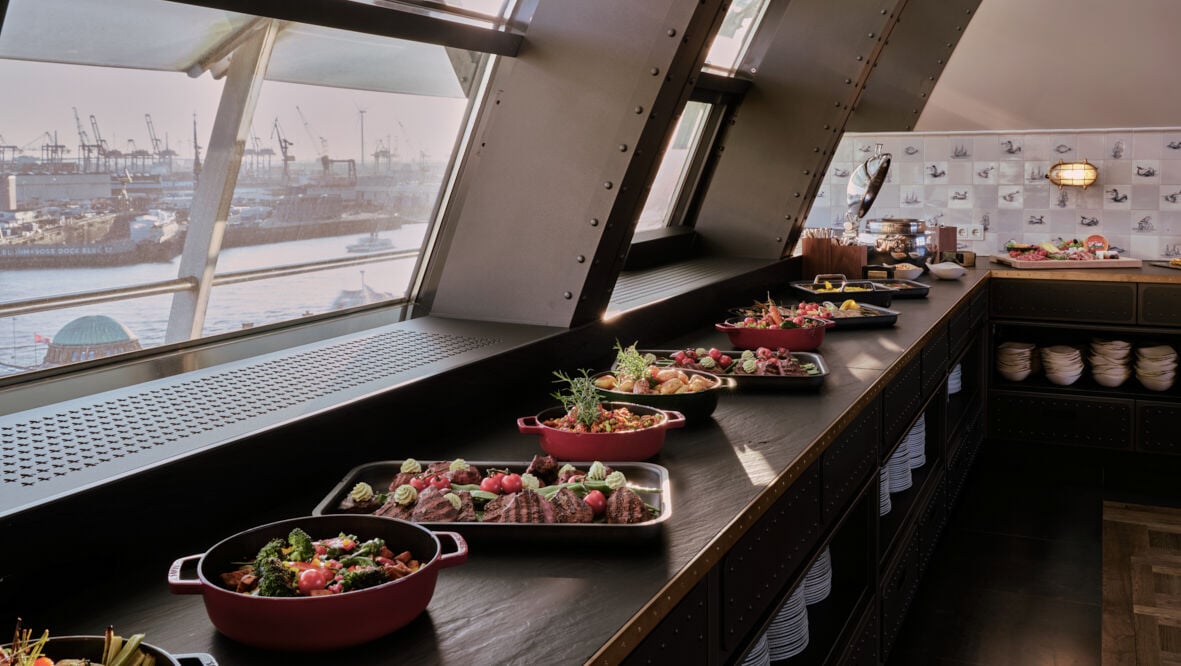
Impressionen Hotel Hafen Hamburg · Fotos: Hotel Hafen Hamburg
Häufige Fragen
Häufige Fragen zur IBS Security Convention 2027
Was ist die IBS Security Convention?
Die IBS Security Convention (ICon) ist die SAP-Security-Konferenz der IBS Schreiber GmbH in Hamburg. Seit 2019 ist sie ein fester Bestandteil innerhalb der SAP-Community. Im Mittelpunkt stehen SAP-Berechtigungen und Access Governance, Funktionstrennung (SoD) und GRC, Identity & Access Management, Audit sowie Cyberresilienz im SAP-Umfeld.
Wann findet die IBS Security Convention 2027 statt?
Die ICon 2027 findet am 01. & 02. Juni 2027 in Hamburg statt.
Wo findet die IBS Security Convention 2027 statt?
Veranstaltungsort ist die Elbkuppel des Hotel Hafen Hamburg, Seewartenstraße 9, 20459 Hamburg — direkt oberhalb der Landungsbrücken.
Für wen ist die ICon 2027 geeignet?
Die Konferenz richtet sich an SAP-Berechtigungs- und Basis-Teams, Interne Revision und IT-Revision, CISOs und IT-Security-Verantwortliche sowie GRC-, Compliance- und Datenschutzverantwortliche.
Bekomme ich für die ICon 2027 CPE-Punkte?
Ja. Für die Teilnahme an beiden Tagen werden über 14 CPE-Punkte ausgewiesen. Die Bescheinigung erhältst du im Nachgang zusammen mit den Event-Unterlagen.
Was kostet die Teilnahme an der ICon 2027?
Der Ticketverkauf der ICon 2027 ist noch nicht gestartet. Early-Access-Teilnehmende erfahren zuerst vom Start des Ticketverkaufs und erhalten einen exklusiven Rabatt.
Wie melde ich mich für die ICon 2027 an?
Die Anmeldung läuft über den Ticketverkauf, der zu einem späteren Zeitpunkt startet. Wer sich jetzt in den Early Access einträgt, erhält den Link vor allen anderen.
Welche Themen behandelt die ICon 2027?
Das Programm gliedert sich in Trust, Control und Resilience: KI-Agenten und NHI, SAP-Berechtigungen, S/4HANA, SoD, GRC, Audit, NIS2, DORA, Cyberresilienz, SAP BTP, Fiori, OData und Custom Apps.
Wie machen Unternehmen ihre SAP-Systeme widerstandsfähiger gegen Ransomware?
SAP-Resilienz entsteht aus drei Bausteinen: Angriffsfläche verkleinern, Angriffe früh erkennen und den Wiederanlauf geschäftskritischer Prozesse üben.
Welche Bedeutung hat SAP Security bei einer SAP S/HANA®-Transformation?
Die SAP S/HANA®-Transformation ist der beste Zeitpunkt, historisch gewachsene Berechtigungen, SoD-Konflikte und Rollenmodelle zu bereinigen und ein tragfähiges Security-Fundament zu schaffen.
Warum ist SAP Security 2027 mehr als Berechtigungsverwaltung?
Weil nicht mehr nur Menschen handeln. KI-Agenten, technische User und Integrationen greifen autonom auf Geschäftsprozesse zu. Dazu kommen Cloud- und API-Strecken sowie steigende regulatorische Nachweispflichten.